Se domani un grande provider cloud decidesse di cambiare drasticamente le condizioni del servizio, aumentare i prezzi o limitare alcune funzionalità in Europa, quanto sarebbe difficile per la tua organizzazione continuare a operare?
È una domanda scomoda, ma è il cuore del dibattito sulla sovranità digitale.
Negli ultimi mesi qualcosa è cambiato nel modo in cui i governi europei parlano di tecnologia. Non si tratta più solo di protezione dei dati o di compliance normativa. Si parla apertamente di ridurre la dipendenza dalle piattaforme straniere, di costruire un’infrastruttura digitale più autonoma e di evitare che servizi essenziali possano essere influenzati da decisioni prese al di fuori dell’Europa.
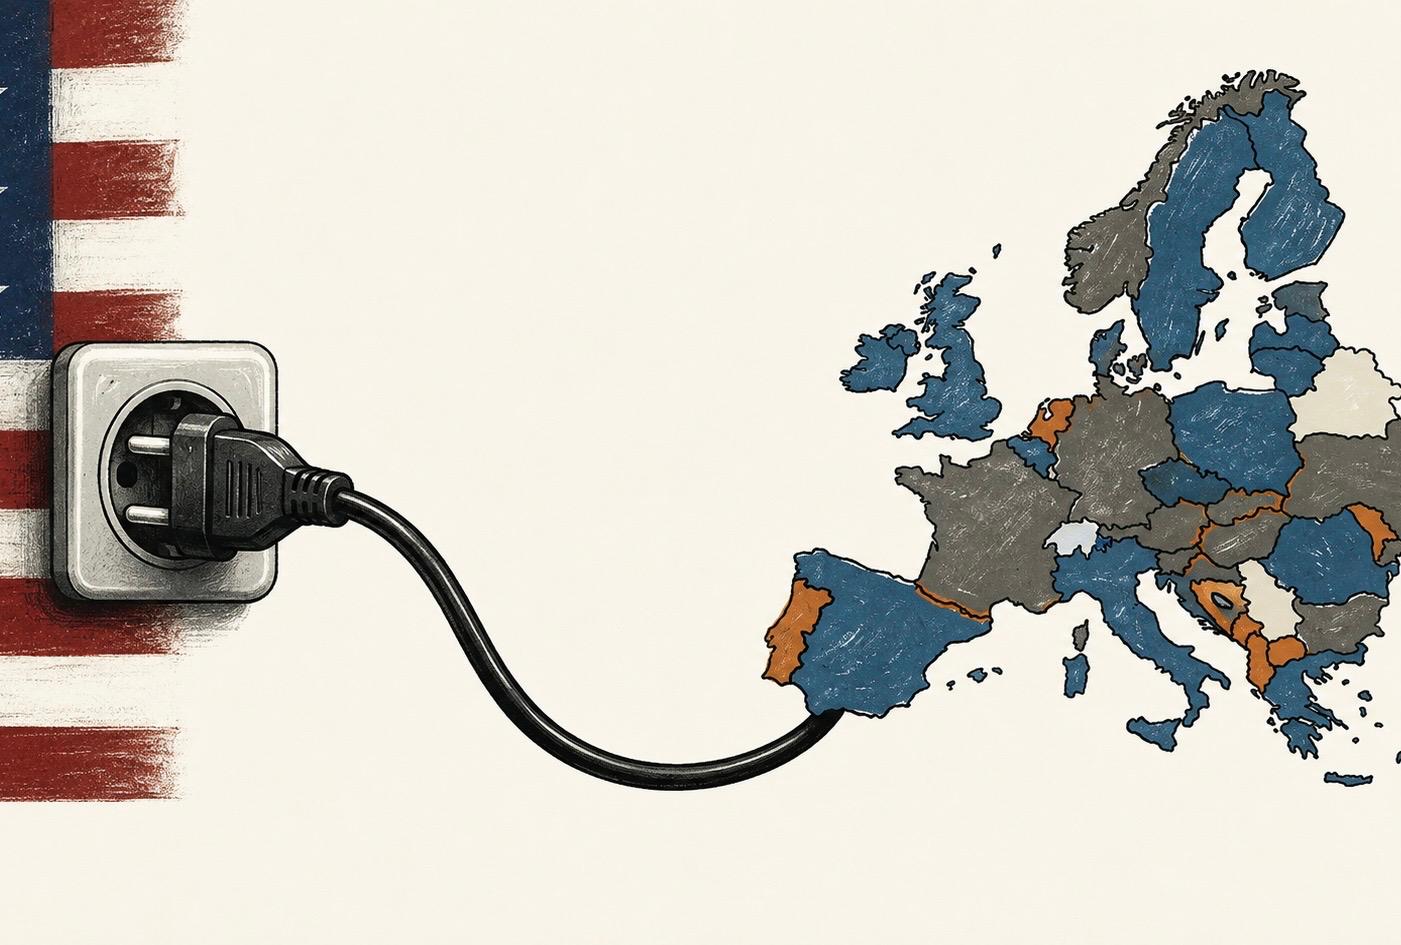
Il paragone con l’energia non è casuale. Negli ultimi anni l’Europa ha sperimentato quanto possa essere rischioso dipendere da fornitori esterni per risorse considerate strategiche. Oggi la stessa riflessione si sta spostando sul terreno digitale.
La domanda vera è un’altra: cosa significa concretamente sovranità digitale? E cosa comporta, in termini di sicurezza, per le aziende e le pubbliche amministrazioni europee?
Cosa si intende per sovranità digitale
La sovranità digitale non è un concetto ideologico. È la capacità di controllare i propri dati, le proprie infrastrutture e i propri processi tecnologici senza dipendere da soggetti esterni che possono cambiare le condizioni in qualsiasi momento.
Una lettura utile, dal punto di vista della sicurezza, è quella ingegneristica: sovranità non significa solo “dove stanno i server”. Significa controllo effettivamente applicabile su chi gestisce identità, chiavi crittografiche, policy di aggiornamento e piani di recovery, soprattutto in scenari di crisi geopolitica o normativa.
Questo include dove risiedono i dati, chi può accedervi, quali leggi si applicano e, aspetto spesso sottovalutato, cosa succede se il fornitore decide di interrompere il servizio, applicare restrizioni o modificare radicalmente il modello economico. E quanto è reversibile quella dipendenza: puoi migrare? In che tempi? Con quali costi?
In ambito cybersecurity, la dipendenza tecnologica non è solo un problema economico. È un rischio operativo diretto. Se il tuo sistema di rilevamento delle minacce gira su infrastrutture controllate da soggetti esterni all’Europa e queste vengono coinvolte in una crisi diplomatica, commerciale o normativa, la tua capacità di risposta agli incidenti potrebbe subire impatti significativi proprio nel momento in cui ne hai più bisogno.
L’alleato di ieri non è necessariamente quello di domani
Per decenni la relazione transatlantica ha funzionato come una garanzia implicita. Le aziende europee adottavano tecnologia americana perché gli Stati Uniti erano considerati un alleato affidabile e stabile.
Oggi quella certezza non può più essere data per scontata.
Non si tratta di esprimere giudizi politici. Si tratta di prendere atto che gli strumenti economici e tecnologici vengono sempre più spesso utilizzati come leve geopolitiche. Restrizioni all’export, sanzioni, dazi e controlli sulle tecnologie strategiche sono diventati elementi ordinari delle relazioni internazionali.
Il Cloud Act, che consente alle autorità americane di richiedere l’accesso a dati detenuti da provider statunitensi anche quando conservati fuori dagli Stati Uniti, non è una novità. Tuttavia, in un contesto geopolitico più instabile, il suo impatto viene percepito in modo diverso.
Per chi si occupa di sicurezza informatica questo significa rivalutare il modello di fiducia su cui si basano molte architetture tecnologiche. Un fornitore può essere eccellente dal punto di vista tecnico e allo stesso tempo rappresentare un rischio sistemico per ragioni completamente esterne alla qualità del suo prodotto.
Concentrare il rischio su pochi attori globali crea inevitabilmente punti singoli di fallimento. Nel mondo digitale questi punti si trovano spesso nel cloud, nei servizi di identità, nei software enterprise e nei canali di aggiornamento.
Il pacchetto europeo per la sovranità tecnologica
Negli ultimi anni la Commissione Europea ha intensificato le iniziative per rafforzare l’autonomia tecnologica dell’Unione.
Tra queste rientrano il Digital Networks Act, il Chips Act europeo e le iniziative legate all’European Tech Sovereignty Package, che puntano a ridurre le dipendenze critiche in settori strategici come cloud, semiconduttori, intelligenza artificiale e infrastrutture di rete.
Dal punto di vista della cybersecurity, assumono particolare rilevanza gli schemi di certificazione europei come EUCS per i servizi cloud ed EUCC per i prodotti ICT, sviluppati nell’ambito del Cybersecurity Act e promossi da ENISA.
L’obiettivo è trasformare il concetto di sovranità digitale in qualcosa di misurabile e verificabile attraverso certificazioni, requisiti di sicurezza e responsabilità chiare per i fornitori.
La direzione è chiara: passare dagli slogan a requisiti concreti. Tuttavia, un pacchetto normativo non costruisce da solo un’industria tecnologica competitiva. Servono investimenti, competenze, ricerca e una filiera industriale in grado di sostenere questa ambizione nel lungo periodo.
L’open source è davvero una via d’uscita?
Molti osservatori individuano nell’open source una soluzione naturale al problema della dipendenza tecnologica.
L’argomento è semplice: codice aperto, maggiore trasparenza e minore rischio di vendor lock-in.
In parte è vero. Tuttavia esiste un aspetto che spesso viene trascurato.
Molte delle principali fondazioni che governano progetti open source strategici, come Linux Foundation, Apache Foundation o OpenSSF, hanno sede negli Stati Uniti e sono quindi soggette alla normativa americana, incluse le restrizioni e le sanzioni gestite dalle autorità federali.
Non si tratta di un rischio teorico. In passato si sono già verificati casi in cui sviluppatori o organizzazioni appartenenti a paesi sottoposti a sanzioni sono stati esclusi da determinati progetti per motivi di compliance normativa.
Usare software open source riduce la dipendenza da un singolo vendor commerciale, ma non elimina automaticamente la dipendenza geopolitica.
Allo stesso tempo, l’open source offre un vantaggio fondamentale che il software proprietario non possiede: la possibilità di ispezionare il codice, modificarlo e mantenerlo anche in assenza del fornitore originario. Per questo motivo continua a rappresentare uno degli strumenti più efficaci per ridurre il lock-in tecnologico.
La vera sfida non è scegliere tra open source e software proprietario, ma comprendere e gestire correttamente le dipendenze che ogni scelta porta con sé.
Come ricorda il NIST nelle proprie linee guida sul Cybersecurity Supply Chain Risk Management, ciò che conta non è soltanto la licenza del software, ma la capacità di controllare cosa viene integrato, da chi viene mantenuto e come viene gestito lungo tutto il ciclo di vita.
Serve una filiera completa: dall’hardware al software
Pensiamo a servizi ormai presenti nella quasi totalità delle organizzazioni: posta elettronica, gestione documentale, autenticazione degli utenti, strumenti di collaborazione e piattaforme cloud.
In molti casi questi servizi dipendono da un numero molto limitato di fornitori globali. Se uno di questi attori modifica le condizioni contrattuali, subisce restrizioni normative o diventa indisponibile, l’impatto può essere immediato e coinvolgere processi essenziali dell’organizzazione.
La vera sovranità digitale richiede un controllo più ampio dell’intera catena tecnologica.
Non basta avere un cloud europeo se i componenti più critici dipendono da tecnologie sviluppate altrove. Non basta utilizzare software open source se le librerie fondamentali vengono mantenute da soggetti su cui non si ha alcuna capacità di influenza.
Questo è probabilmente l’obiettivo più difficile da raggiungere. Richiede investimenti nei semiconduttori, nella ricerca, nella formazione e nella costruzione di competenze industriali distribuite all’interno dell’Unione Europea.
Dal punto di vista della cybersecurity, una filiera più controllata riduce la superficie di attacco legata alla supply chain e aumenta la visibilità sui componenti che compongono sistemi e servizi critici.
In termini pratici, non è necessario partire dall’obiettivo massimo. È più utile identificare i componenti realmente critici — identità, crittografia, rete, logging, backup, orchestrazione — e lavorare progressivamente sulla governance, sulla portabilità e sulla diversificazione delle dipendenze.
Il rischio della trappola del gas digitale
Il rischio più concreto è che l’Europa, spinta dall’urgenza politica, sostituisca una dipendenza con un’altra.
Cambiare fornitore non significa automaticamente diventare più autonomi.
Se la dipendenza da alcuni attori americani venisse semplicemente sostituita con una dipendenza equivalente da fornitori asiatici, la struttura del problema rimarrebbe sostanzialmente invariata.
In cybersecurity questo tema è particolarmente rilevante. Infrastrutture di rete, dispositivi industriali e sistemi di telecomunicazione rappresentano componenti strategici che possono avere implicazioni non solo economiche ma anche di intelligence e sicurezza nazionale.
La diversificazione ha valore solo quando è accompagnata da capacità di valutazione tecnica, governance efficace e standard di sicurezza verificabili. Altrimenti rischia di trasformarsi in una semplice sostituzione del fornitore.
Cosa possono fare le aziende oggi
Aspettare che l’Europa costruisca una propria filiera tecnologica non è una strategia.
Le aziende e le pubbliche amministrazioni possono iniziare fin da subito a ridurre le proprie esposizioni più rilevanti. Non si tratta di eliminare tutti i fornitori extra-europei, ma di comprendere dove si concentrano le dipendenze più critiche e quali conseguenze potrebbero avere in caso di cambiamenti geopolitici o normativi.
Alcune azioni concrete possono essere:
- Mappare le dipendenze tecnologiche critiche, dai servizi cloud alle piattaforme SaaS fino agli strumenti di sicurezza.
- Verificare la giurisdizione applicabile ai principali fornitori e valutare eventuali rischi normativi o geopolitici.
- Identificare alternative credibili per i servizi più critici, privilegiando soluzioni che garantiscano portabilità e interoperabilità.
- Integrare il rischio geopolitico nei processi di vendor risk management e nelle valutazioni di continuità operativa.
- Monitorare l’evoluzione delle iniziative europee sulla sovranità digitale e delle future certificazioni di sicurezza.
L’obiettivo non è l’autarchia
La sovranità digitale non significa chiudersi al resto del mondo né sostituire una dipendenza con un’altra.
L’obiettivo non è l’autarchia tecnologica, ma la resilienza: la capacità di continuare a operare in modo sicuro anche quando il contesto economico, normativo o geopolitico diventa più complesso.
La sovranità digitale non si costruisce in un giorno e probabilmente non sarà mai assoluta. Ma comprendere le proprie dipendenze tecnologiche è il primo passo per ridurre i rischi e aumentare la capacità di adattamento.
Per aziende e pubbliche amministrazioni la domanda non è più se affrontare questo tema, ma quanto tempo si può ancora aspettare.