Quando "vedere" la rete diventa possibile
Ogni volta che un sito si carica, un'app invia un messaggio o un computer si collega a un servizio, in rete viaggiano pacchetti di dati. Sono piccole unità di informazione che si spostano in continuazione, invisibili agli occhi di chi usa la tecnologia ma fondamentali per capire cosa sta succedendo davvero "sotto il cofano". Capirlo non è solo una curiosità tecnica: è un'esigenza concreta per chi fa sicurezza, per chi amministra infrastrutture, per chi sviluppa software e per chi deve risolvere incidenti in fretta.
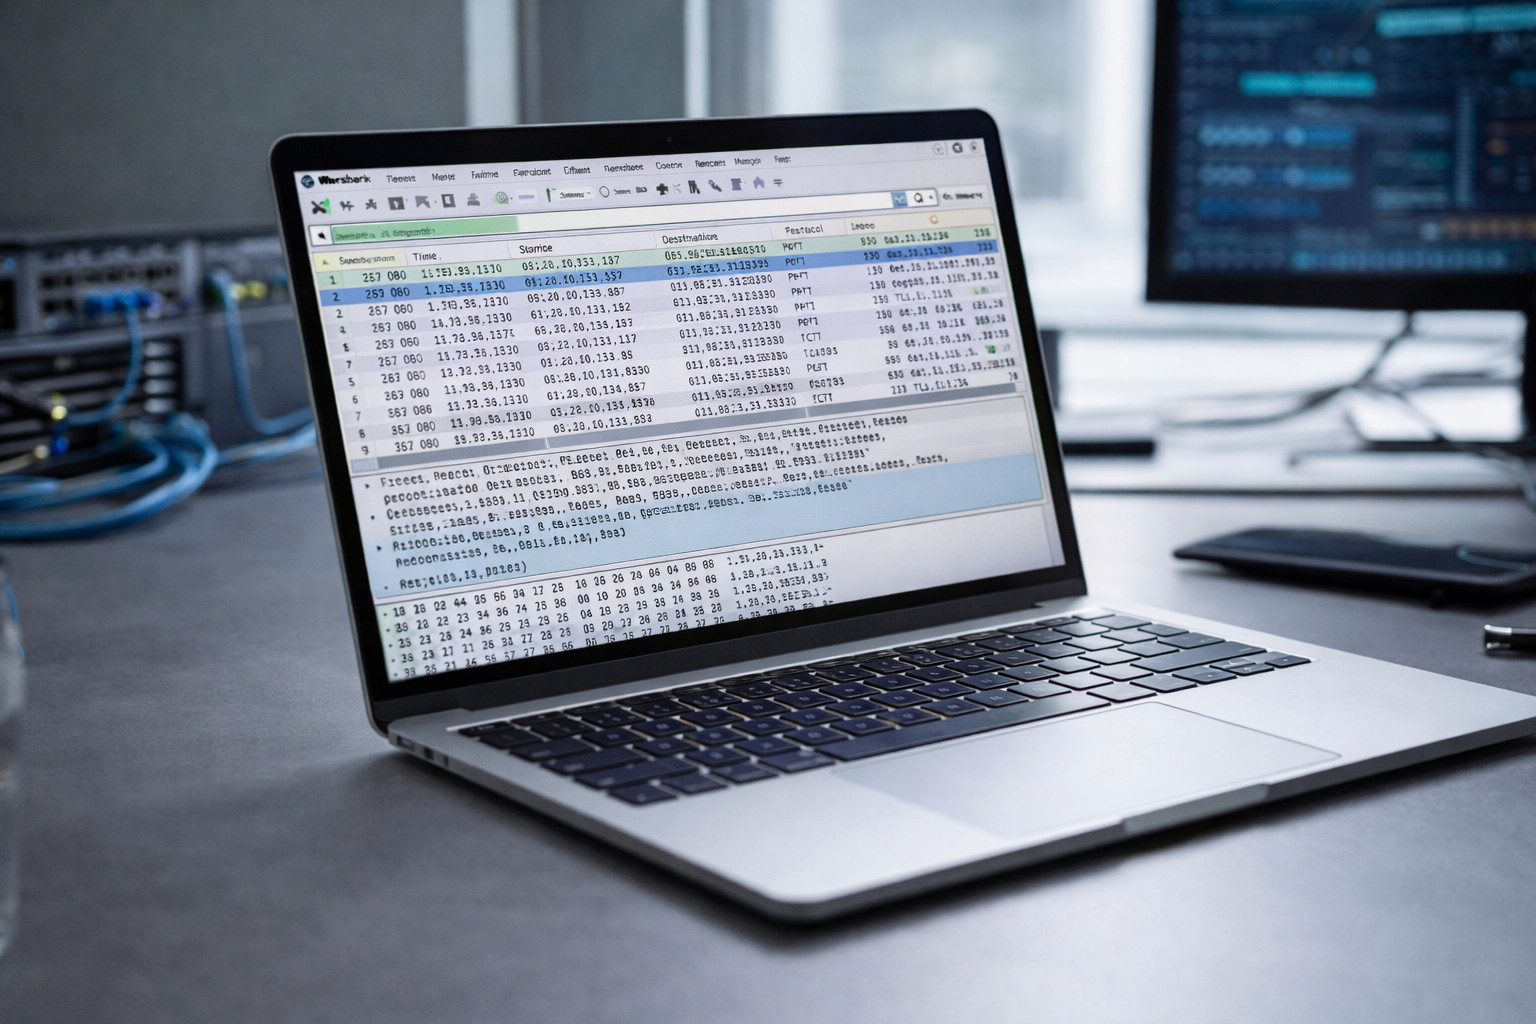
Esistono strumenti che permettono di osservare quel traffico in modo dettagliato, pacchetto per pacchetto, e di ricostruire conversazioni, errori, anomalie. Molti li usano senza pensarci troppo, dando per scontato che funzionino ovunque e su qualsiasi sistema. In realtà, dietro questa possibilità c'è una catena di contributi open source fatta di "mattoni" invisibili, spesso più determinanti del prodotto finale che tutti conoscono. Questa è la storia di uno di quei mattoni, e di come un contributo italiano abbia reso possibile qualcosa che oggi usano milioni di persone nel mondo.
Il mattone: WinPcap e l'analisi del traffico su Windows
Per anni, uno dei problemi principali per chi lavorava con le reti è stato questo: catturare traffico in modo efficace su Windows non era affatto banale. Serviva un componente capace di interfacciarsi con il sistema operativo a basso livello, intercettare i pacchetti di dati in transito e renderli disponibili ai programmi di analisi. Un lavoro tecnico, silenzioso, ma indispensabile. Quel componente si chiama WinPcap.
Ed è qui che entra in scena un contributo italiano concreto: Loris Degioanni ha avuto un ruolo fondamentale nello sviluppo di WinPcap, una libreria che ha reso praticabile — e poi comune — l'analisi del traffico su Windows. Senza WinPcap, la diffusione di molti strumenti di rete su quel sistema operativo sarebbe stata più lenta, più costosa, o semplicemente meno accessibile. Un "pezzo" tecnico che, visto dall'esterno, sembra marginale, ma che in realtà abilita tutto il resto. È il tipo di contributo che non finisce sulle copertine, ma che cambia la realtà operativa di un intero settore.
Il prodotto: Wireshark e la diffusione globale
Parallelamente, Gerald Combs ha creato quello che è diventato uno degli strumenti di analisi del traffico di rete più usati al mondo: Wireshark. La sua forza non è solo nell'interfaccia o nelle funzioni che offre, ma nel fatto che è diventato un punto di riferimento condiviso a livello globale. Lo usano ricercatori, team di sicurezza, amministratori di sistema, studenti, forze dell'ordine, consulenti e aziende di ogni dimensione. È uno di quegli strumenti che, una volta imparato, non si smette di usare.
Ma strumenti così non "nascono" da soli. Si appoggiano su librerie, driver, formati, protocolli, parser, community. Wireshark è l'esempio perfetto di un ecosistema: un prodotto visibile che poggia su contributi distribuiti, costruiti nel tempo da persone diverse, spesso senza coordinarsi direttamente. Quando WinPcap ha reso più semplice catturare traffico su Windows, l'effetto è stato concreto: più persone hanno potuto usare strumenti di analisi senza barriere d'ingresso, e questo ha accelerato la circolazione di competenze e pratiche di sicurezza in tutto il mondo.
Open source nella sicurezza: fiducia, velocità, controllo
Nella cybersecurity, l'open source non è una scelta "ideologica": è spesso un acceleratore operativo. Permette di fare audit sul codice, confrontare approcci diversi, migliorare in modo continuo e, soprattutto, riduce la dipendenza da scatole nere che nessuno può esaminare davvero. Non significa che "open" sia automaticamente "sicuro" — la storia ci ha insegnato che anche il codice aperto può avere vulnerabilità gravi — ma significa che la sicurezza può essere verificata, discussa e migliorata con più trasparenza e più occhi.
Il caso WinPcap e Wireshark mostra anche un'altra cosa: l'impatto nell'open source è spesso modulare. Un driver ben fatto, una libreria stabile, un contributo a basso livello possono avere effetti a cascata enormi sull'intero ecosistema. In sicurezza, dove contano i tempi di risposta e l'affidabilità degli strumenti, questi mattoni sono ciò che rende possibile il lavoro quotidiano di migliaia di professionisti. Non sono dettagli: sono fondamenta.
Il paradosso della visibilità: chi costruisce i mattoni resta nell'ombra
È normale ricordare il nome del prodotto finale e dimenticare i componenti che lo rendono possibile. Succede in quasi tutti i settori, ma nell'open source è ancora più evidente: chi crea infrastrutture di base spesso resta meno noto di chi costruisce l'applicazione che tutti scaricano, citano e mettono nel curriculum. Il nome del prodotto circola; il nome di chi ha scritto la libreria su cui si appoggia, molto meno.
Eppure, è proprio lì che si gioca una parte importante del valore reale. Se un mattone è solido, l'ecosistema cresce e si diffonde; se manca o è fragile, tutto rallenta o si inceppa. Per questo vale la pena raccontare anche le storie "laterali", quelle che non fanno rumore ma cambiano la realtà tecnica di un intero settore. Non per rivendicare meriti, ma per capire meglio come funziona davvero l'innovazione: distribuita, collettiva, spesso anonima.
Una lezione semplice (e utile): l'impatto reale spesso non ha visibilità
Questa storia mette insieme tre fatti che vale la pena tenere a mente. Primo: l'open source è centrale nella sicurezza informatica, non come moda ma come infrastruttura concreta su cui si regge il lavoro di ogni giorno